
Revista JP
Bad Rabbit: o vírus que sequestra computadores
Os primeiros ataques foram identificados nesta quarta-feira, 25 de outubro, e até o momento, a motivação do ataque não está clara, mas profissionais da área já sabem detalhes e entendem como o vírus funciona.
30 de outubro de 2017
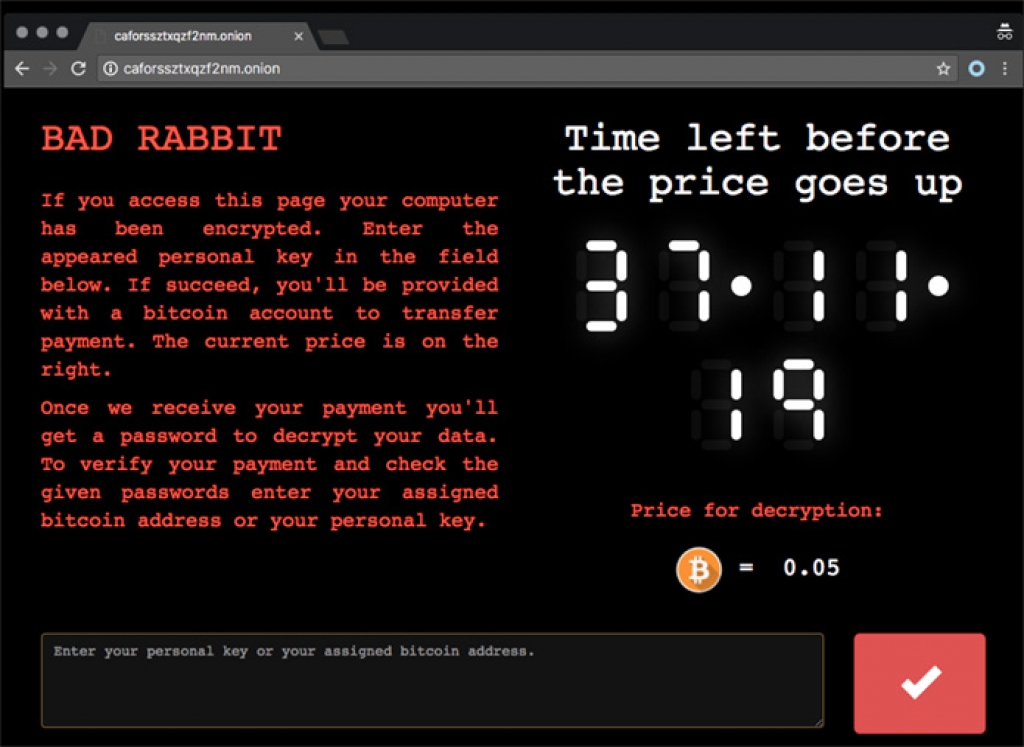
Denominado de “Bad Rabbit”, um novo vírus está preocupando diversas organizações do mundo todo. Instituições na Rússia, Ucrânia, Alemanha e Turquia foram infectadas, cujos principais alvos foram aeroportos, companhias de mídia e empresas. De acordo com a Kaspersky, os cibecriminosos exigem Bitcoins (moeda virtual) como pagamento para liberar os arquivos.
Os primeiros ataques foram identificados nesta quarta-feira, 25 de outubro, e até o momento, a motivação do ataque não está clara, mas profissionais da área já sabem detalhes e entendem como o vírus funciona.
Os responsáveis pelo ransomware invadiram sites e incluíram neles um código, com um link que leva visitantes até um download do Adobe Flash Player. Por meio do download falso desse programa, o vírus chega até o computador. A vítima instala o arquivo, por conta própria, sendo assim o PC criptografado. A Eset, fabricante de antivírus, afirma que o “Bad Rabbit” pode se espalhar para outros computadores, se conectados em uma mesma rede, sendo capaz de roubar a senha de acesso do próprio usuário. O vírus rapta informações armazenadas no computador e exige um pagamento para disponibilizar uma chave que desbloqueio os dados, ou até mesmo do computador inteiro. O valor do resgate é 0,05 bitcoins, o que equivale a cerca de R$ 900. Um relatoria da McAfee alega que não há confirmações de que o pagamento do resgate vá resultar na entrega dos dados e bom funcionamento da máquina.
Ainda segundo a fabricante, até o momento, 23 sites foram adulterados com o objetivo de contaminar os visitantes, porém, é possível que outras páginas da internet também estejam envolvidas. A grande maioria dos contaminados são da Ucrânia e Rússia, mas há também endereços no Japão, República Tcheca, Romênia e Bulgária. No Brasil, nenhum caso foi registrado.
O “Bad Rabbit” é muito mais perigoso que seus antecessores, pois tem características aprimoradas em relação aos outros, como WannaCry e Petya, isso porque é mais rápido em se se espalhar e usa falhas do Microsoft Office, e do sistema de rede, para codificar o computador.
Recomendações:
– Não acessar conteúdo desconhecido;
– Ao receber um mensagem, ou e-mail, com um link desconhecido, não acesse e remova a mensagem para a lixeira;
– Muitos computadores já têm o Adobe Flash Player instalado. Ao receber qualquer atualização da parte deste programa, verifique se o mesmo não o possui;
– É importante manter o Windows atualizado.


